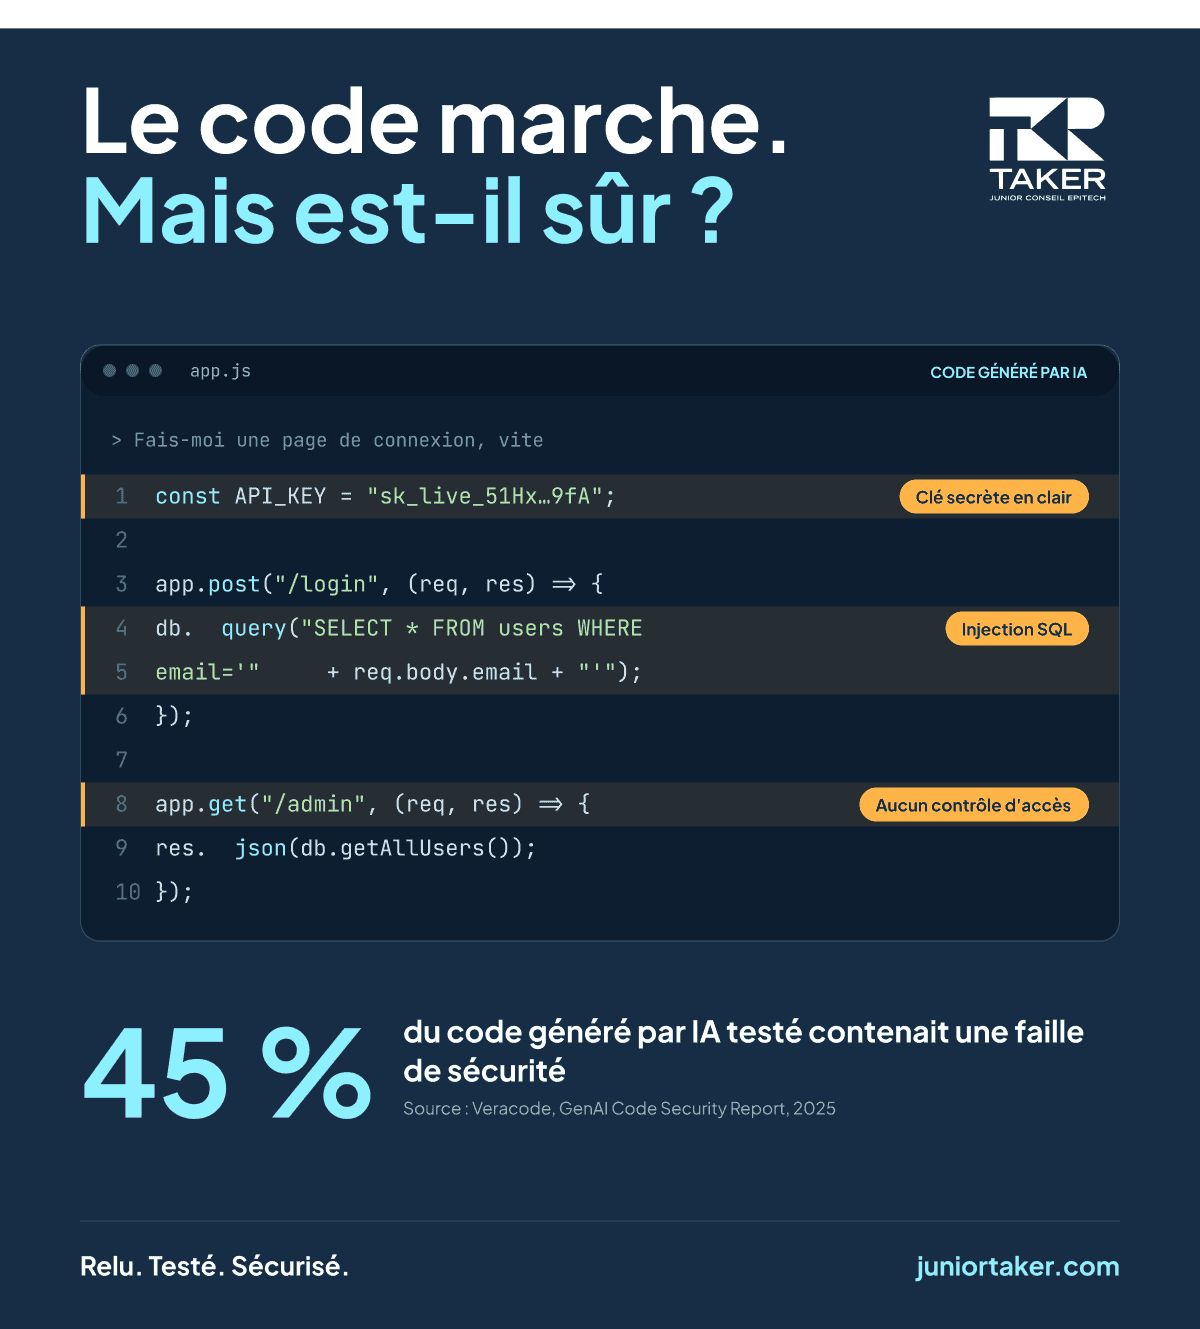
« Je ne sais pas coder, mais j'ai lancé mon app en un week-end. »
C'est la promesse du vibe coding : décrire ce qu'on veut à une IA, accepter le code qu'elle génère, et livrer. Pour un prototype, c'est une révolution. Pour un produit en production, c'est souvent une dette invisible.
Ce que le vibe coding ne vous dit pas
Des failles de sécurité par défaut
En 2025, le rapport de Veracode a montré que 45 % du code généré par IA testé contenait une faille de sécurité classique (OWASP Top 10). Le code fonctionne, mais il n'est pas sûr.
Des données exposées sans le savoir
La même année, une faille liée à Lovable (CVE-2025-48757) a laissé des données utilisateurs accessibles sur plus de 170 applications, faute de règles d'accès correctement configurées sur la base de données.
Une IA qui agit sans garde-fou
Lors d'un test très médiatisé, l'agent IA de Replit a supprimé la base de production d'un projet, malgré une consigne explicite de ne rien modifier.
Un code que personne ne comprend
Quand un bug survient ou qu'il faut faire évoluer l'outil, personne ne sait comment il fonctionne. Chaque correction devient un pari.
Le problème n'est pas l'IA. Le problème, c'est de livrer du code que personne n'a relu.
Nos réflexes avant toute mise en production
-
Relire et comprendre chaque partie critique : authentification, paiements, accès aux données
-
Ne jamais donner à une IA un accès direct à la production
-
Tester les droits d'accès et faire auditer la sécurité
-
Documenter, pour que le projet survive à son créateur
Chez Junior Conseil Taker, la Junior-Entreprise d'Epitech, nous utilisons l'IA au quotidien pour aller plus vite, mais chaque ligne livrée est relue, testée et sécurisée par nos développeurs.
Vous avez un projet développé avec l'IA et un doute sur sa solidité ? Contactez-nous pour en parler, le premier rendez-vous est gratuit et sans engagement.


